セキュリティ

Docker

SLL #18|Burp Suiteで通信を止めて書き換えてみた

個人学習プロジェクト 「Security Learning Lab(SLL)」 の学習記録です。 今回は、脆弱性診断ツールBurp Suiteを導入し、ブラウザとサーバーの通信を記録・停止・書き換えするところまでを実践した内容についてまとめ...
Docker
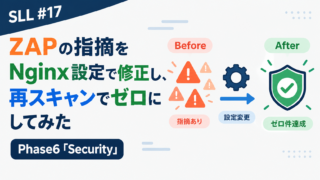
SLL #17|ZAPの指摘をNginx設定で修正し、再スキャンでゼロにしてみた

個人学習プロジェクト 「Security Learning Lab(SLL)」 の学習記録です。 今回は、前回OWASP ZAPで検出された5件の指摘をNginxの設定変更で解消し、再スキャンでアラートがゼロになるまでを実践した内容について...
Docker

SLL #16|OWASP ZAPを導入し、自分のWebサーバーを初めてスキャンしてみた

個人学習プロジェクト 「Security Learning Lab(SLL)」 の学習記録です。 今回は、Phase6「Security」の実践として、脆弱性診断ツールOWASP ZAPをMacにインストールし、EC2上のDocker版Ng...
Security Learning Lab

SLL #15|OWASP Top10:2025を学び、これまでの実践との繋がりを整理してみた

個人学習プロジェクト 「Security Learning Lab(SLL)」 の学習記録です。 今回は、Phase6「Security」の入り口として、OWASP Top10の最新版を学び、これまでの実践がどう対策に繋がっていたかを整理し...
AWS

SLL #13|S3にファイルをアップロードして、非公開設定の仕組みを確認してみた

個人学習プロジェクト 「Security Learning Lab(SLL)」 の学習記録です。 今回は、Phase4「AWS」の本編として、S3でバケットを作成し、ファイルをアップロードして、アクセス権限の考え方を確認した内容についてまと...
AWS

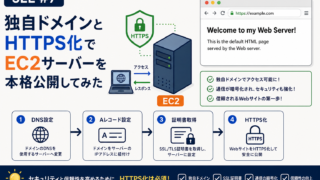
SLL #7|独自ドメインとHTTPS化でEC2サーバーを本格公開してみた

個人学習プロジェクト 「Security Learning Lab(SLL)」 の学習記録です。 今回は、サブドメインをEC2に紐付け、Let's EncryptとCertbotでHTTPS化するところまでの内容をまとめます。 学習時間 約...
タイトルとURLをコピーしました